 on
ถ้ายังจำกันได้ เหตุการณ์ปี 2024 ที่ บั๊กในซอฟต์แวร์ CrowdStrike ลากพีซี Windows จอฟ้าเป็นจำนวนมาก ส่งผลให้ภาคธุรกิจหยุดชะงัก สาเหตุเกิดจาก CrowdStrike ใช้ช่องทางไดรเวอร์ใน kernel mode ของ Windows เพื่อควบคุมเครื่อง พอเกิดบั๊กขึ้นทำให้ระบบปฏิบัติการล่มตามไปด้วย
หลังจากเหตุการณ์นั้นไม่นาน ไมโครซอฟท์พยายามแก้ปัญหานี้ โดยเชิญบริษัทความปลอดภัยหลายราย ร่วมกันออกแบบช่องทางใหม่ที่ไม่ต้องยุ่งกับเคอร์เนล แล้วเรื่องนี้ก็หายไปนานเกือบ 2 ปี
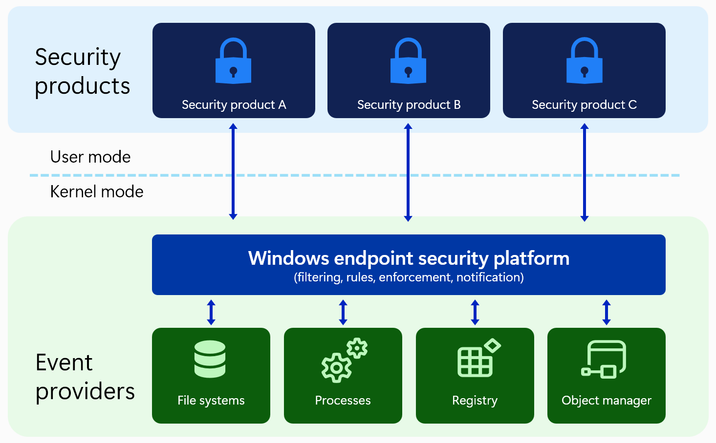
สัปดาห์ที่ผ่านมา ไมโครซอฟท์เปิดตัว Windows Endpoint Security Platform (WESP) เป็นช่องทางใหม่ให้แอพความปลอดภัยภายนอก เข้ามามอนิเตอร์และป้องกันมัลแวร์ แบบไม่ต้องยุ่งกับเคอร์เนลโดยตรง เพราะสถานะของ WESP เป็น API ที่รันฝั่ง user mode (ดูภาพประกอบ)
WESP เริ่มใช้งานแล้วกับ Windows 11 ที่อัพเดตแพตช์รอบเดือนตุลาคม 2026 เบื้องต้นยังจำกัดเฉพาะบริษัทความปลอดภัยที่เป็นสมาชิกโครงการ Microsoft Virus Initiative (MVI) ตอนนี้มีทั้งหมด 8 ราย ได้แก่
- Bitdefender Antivirus Free
- CrowdStrike Falcon
- ESET Endpoint Protection
- Microsoft Defender
- SentinelOne Singularity
- Sophos Endpoint
- Trellix EDRF
- TrendAI Vision One
สองบริษัทแรกที่จะเริ่มใช้ช่องทาง WESP กับไคลเอนต์ของตัวเองคือ Bitdefender กับ Sophos ที่จะเริ่มในไตรมาส 4/2026 นี้เลย ส่วนบริษัทอื่นๆ จะทยอยตามมาภายในไตรมาสแรกของปี 2027