on
กลุ่มผู้ใช้ลินุกซ์จำนวนหนึ่งเริ่มแสดงความไม่พอใจที่ Ubuntu ไม่ยอมปล่อยแพตช์ CVE-2026-98432 ที่เป็นช่องโหว่รันโค้ดระยะไกล ผ่านทางการโจมตี INET option ในโปรโตคอล TCP ซึ่งทำให้เซิร์ฟเวอร์ที่เชื่อมต่ออินเทอร์เน็ตโดยตรงมีความเสี่ยง
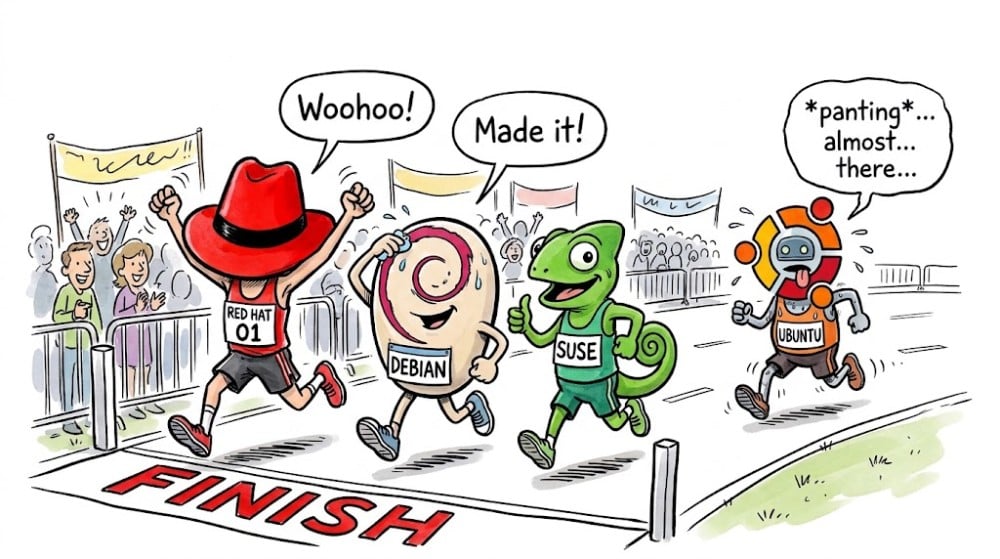
ความแปลกของเหตุการณ์ครั้งนี้คือลินุกซ์ค่ายอื่นๆ ล้วนปล่อยแพตช์ช่องโหว่นี้ไปแล้ว เช่น Debian ที่เป็นโครงการต้นน้ำของ Ubuntu ก็ปล่อยแพตช์ตั้งแต่วันแรกๆ ที่ช่องโหว่เปิดเผยออกมา แต่ทาง Ubuntu กลับมองว่าช่องโหว่นี้มีความสำคัญระดับสูง (high) ไม่ใช่ระดับวิกฤติ (critical)
ข้อถกเถียงหนึ่งคือช่องโหว่นี้นำไปสู่การรันโค้ดระยะไกลได้จริงเพียงใด เนื่องจากเซิร์ฟเวอร์จำนวนมากรันในคลาวด์ที่มักบล็อกแพ็กเก็ตที่ตั้ง INET option อยู่แล้ว รวมถึงบริการจำนวนมากก็ตั้งอยู่หลัง WAF หรือ CDN ทำให้ความเสี่ยงยิ่งต่ำลง อีกทั้งกระบวนการแฮกจนรันคำสั่งได้จริงก็ดูจะซับซ้อนเนื่องจากเคอร์เนลในช่วงหลังเปิดฟีเจอร์ป้องกัน เช่น KASLR เอาไว้กันหมดแล้ว
ช่องโหว่นี้ค้นพบโดย Claude รุ่นที่ยังไม่ปล่อยออกมา โดยการแฮกจริงต้องแยกสองขั้นตอน คือการอ่านข้อมูลหน่วยความจำออกมาก่อน และเขียน callback กลับเข้าไปในหน่วยความจำเพื่อรันคำสั่งอีกครั้ง
ที่มา - Hacker News, Ubuntu Security