 on
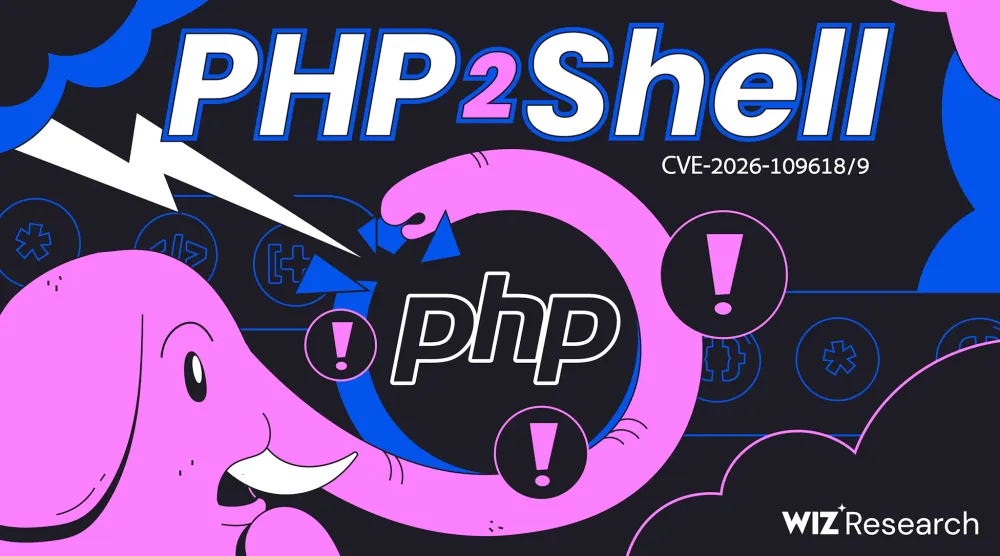
เบื้องหลัง ช่องโหว่ PHP2Shell ช่องโหว่ระดับวิกฤตของ PHP ที่สร้างความปั่นป่วนให้วงการเว็บทั่วโลก เกิดจากการใช้โมเดล LLM ช่วยค้นหาช่องโหว่ที่ซับซ้อนสูง จนมนุษย์หาไม่เจอมาเป็นสิบปี (ช่องโหว่นี้มีมาตั้งแต่ PHP 5.4 ที่ออกในปี 2012)
หน่วยงานแรกที่ค้นพบช่องโหว่ตัวแรก (จากสองตัวของ PHP2Shell) คือ บริษัทวิจัยความปลอดภัย Calif ที่เข้าร่วม โครงการ Patch the Planet ของ OpenAI ซึ่งเชิญบริษัทความปลอดภัยมาใช้โมเดลรุ่นใหม่ๆ ค้นหาช่องโหว่ของโครงการโอเพนซอร์สต่างๆ (โมเดลที่ใช้คือ GPT‑5.6 Sol)
Calif บอกว่าเลือก PHP เพราะน่าจะมีผลกระทบสูง และได้ประสานงานกับ PHP Foundation ล่วงหน้าว่าจะเข้ามาศึกษาช่องโหว่ความปลอดภัยของ PHP โดย Calif บอกว่าตอนแรกไม่คิดว่าจะตรวจพบช่องโหว่ที่ร้ายแรง เพราะทุกคนน่าจะใช้ AI ตรวจสอบโค้ดของ PHP กันจนปรุไปหมดแล้ว แต่สุดท้ายกลับค้นพบบั๊กตัวแรกในวันที่ 1 สิงหาคม 2026 และนำไปสู่บั๊กอื่นๆ อีกสองตัว รวมกันเป็นช่องโหว่ตัวแรกของ PHP
หน่วยงานที่สองคือ Wiz บริษัทความปลอดภัยที่ถูกกูเกิลซื้อกิจการเมื่อต้นปี 2026 ใช้โมเดล Gemini 4 Argon ค้นพบช่องโหว่เดียวกันในช่วงไล่เลี่ยกัน (เจอหลัง Calif แต่ Wiz เจอทั้งสองตัวเลย)
Wiz บอกว่าบั๊กที่เกี่ยวกับหน่วยความจำมีความซับซ้อนสูงเป็นปกติ เพราะแค่ใช้ PHP ต่างเวอร์ชันกัน ตั้งค่าคอนฟิกต่างกัน พฤติกรรมของแอพต่างกัน ก็มีผลให้ค้นหาบั๊กได้แตกต่างกัน ในยุคที่ยังไม่มี AI จำเป็นต้องค้นหาช่องโหว่ด้วยมือ ซึ่งทำได้ยาก
Wiz ใช้โมเดล Gemini 4 Argon, GPT-5.6 Sol ร่วมกับระบบค้นหาช่องโหว่อัตโนมัติ Wiz Atlas ของตัวเอง สามารถค้นหาช่องโหว่นี้ได้สำเร็จ (แต่ไม่บอกรายละเอียดว่าเจออย่างไร) ความเห็นของ Wiz คือ PHP2Shell จะเป็นอีกจุดเปลี่ยนสำคัญของโลกความปลอดภัย เช่นเดียวกับช่องโหว่ดังๆ ในอดีต เช่น Heartbleed ในปี 2012 และ Log4Shell ในปี 2021 เพราะแสดงให้เห็นว่า AI สามารถช่วยค้นหาช่องโหว่ที่มนุษย์หาไม่พบมาเป็นเวลานานได้
ที่มา - Calif, OpenAI, Wiz, PHP Foundation