 on
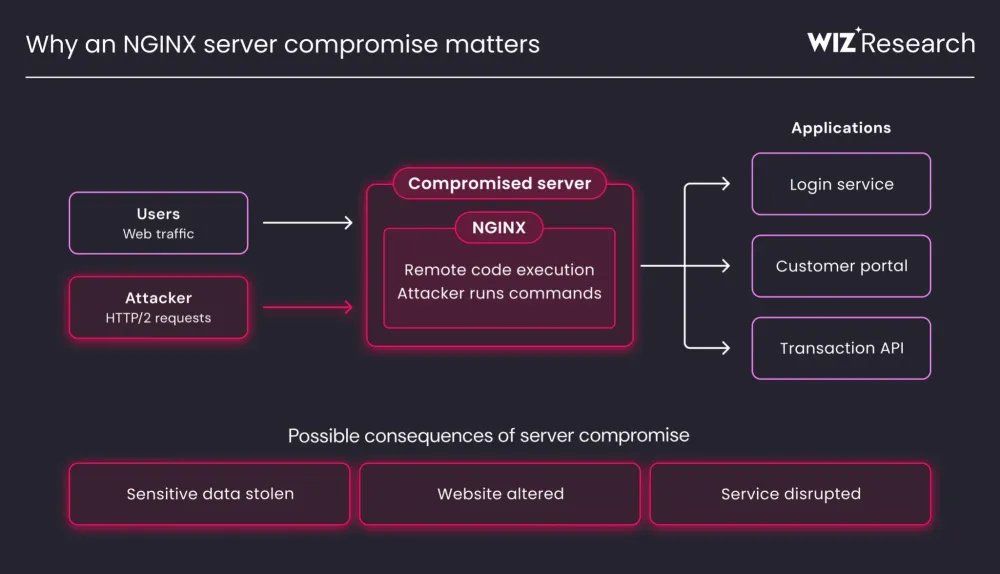
Wiz, Ikotas Labs, Metnir, Rapid7, และ Xint รายงานถึงช่องโหว่ CVE-2026-123633 และ CVE-2026-123007 ในช่วงเวลาไล่เลี่ยกัน โดยเป็นช่องโหว่การรันโค้ดระยะไกลบน NGINX ที่เปิดฟีเจอร์ HTTP/2 อยู่
ช่องโหว่ CVE-2026-123633 เป็นช่องโหว่ use-after-free และช่องโหว่ CVE-2026-123007 เป็นบั๊ก integer underflow ทั้งสองช่องเปิดทางให้แฮกเกอร์สร้าง HTTP request ที่รันโค้ดบนเครื่อง NGINX ได้ และแฮกเกอร์สามารถข้ามกระบวนการป้องกัน ASLR ได้โดยง่าย
NGINX ได้รับความนิยมในการทำหน้าที่ proxy ให้กับแอปพลิเคชันจำนวนมาก หากแฮกเกอร์ควบคุม NGINX ได้ก็จะอ่านข้อมูลที่วิ่งผ่านได้ทั้งหมด รวมถึง cookie ต่างๆ ที่ใช้ยืนยันตัวตนผู้ใช้
ตอนนี้แพตช์ออกมาแล้ว ในเวอร์ชัน 1.30.7 และ 1.31.9 หรือ NGINX Plus เวอร์ชัน 37.0.8.1 และ 37.3.0.1 สำหรับผู้ไม่พร้อมอัปเกรดสามารถสั่งปิด HTTP/2 ไปก่อนได้
ที่มา - Wiz